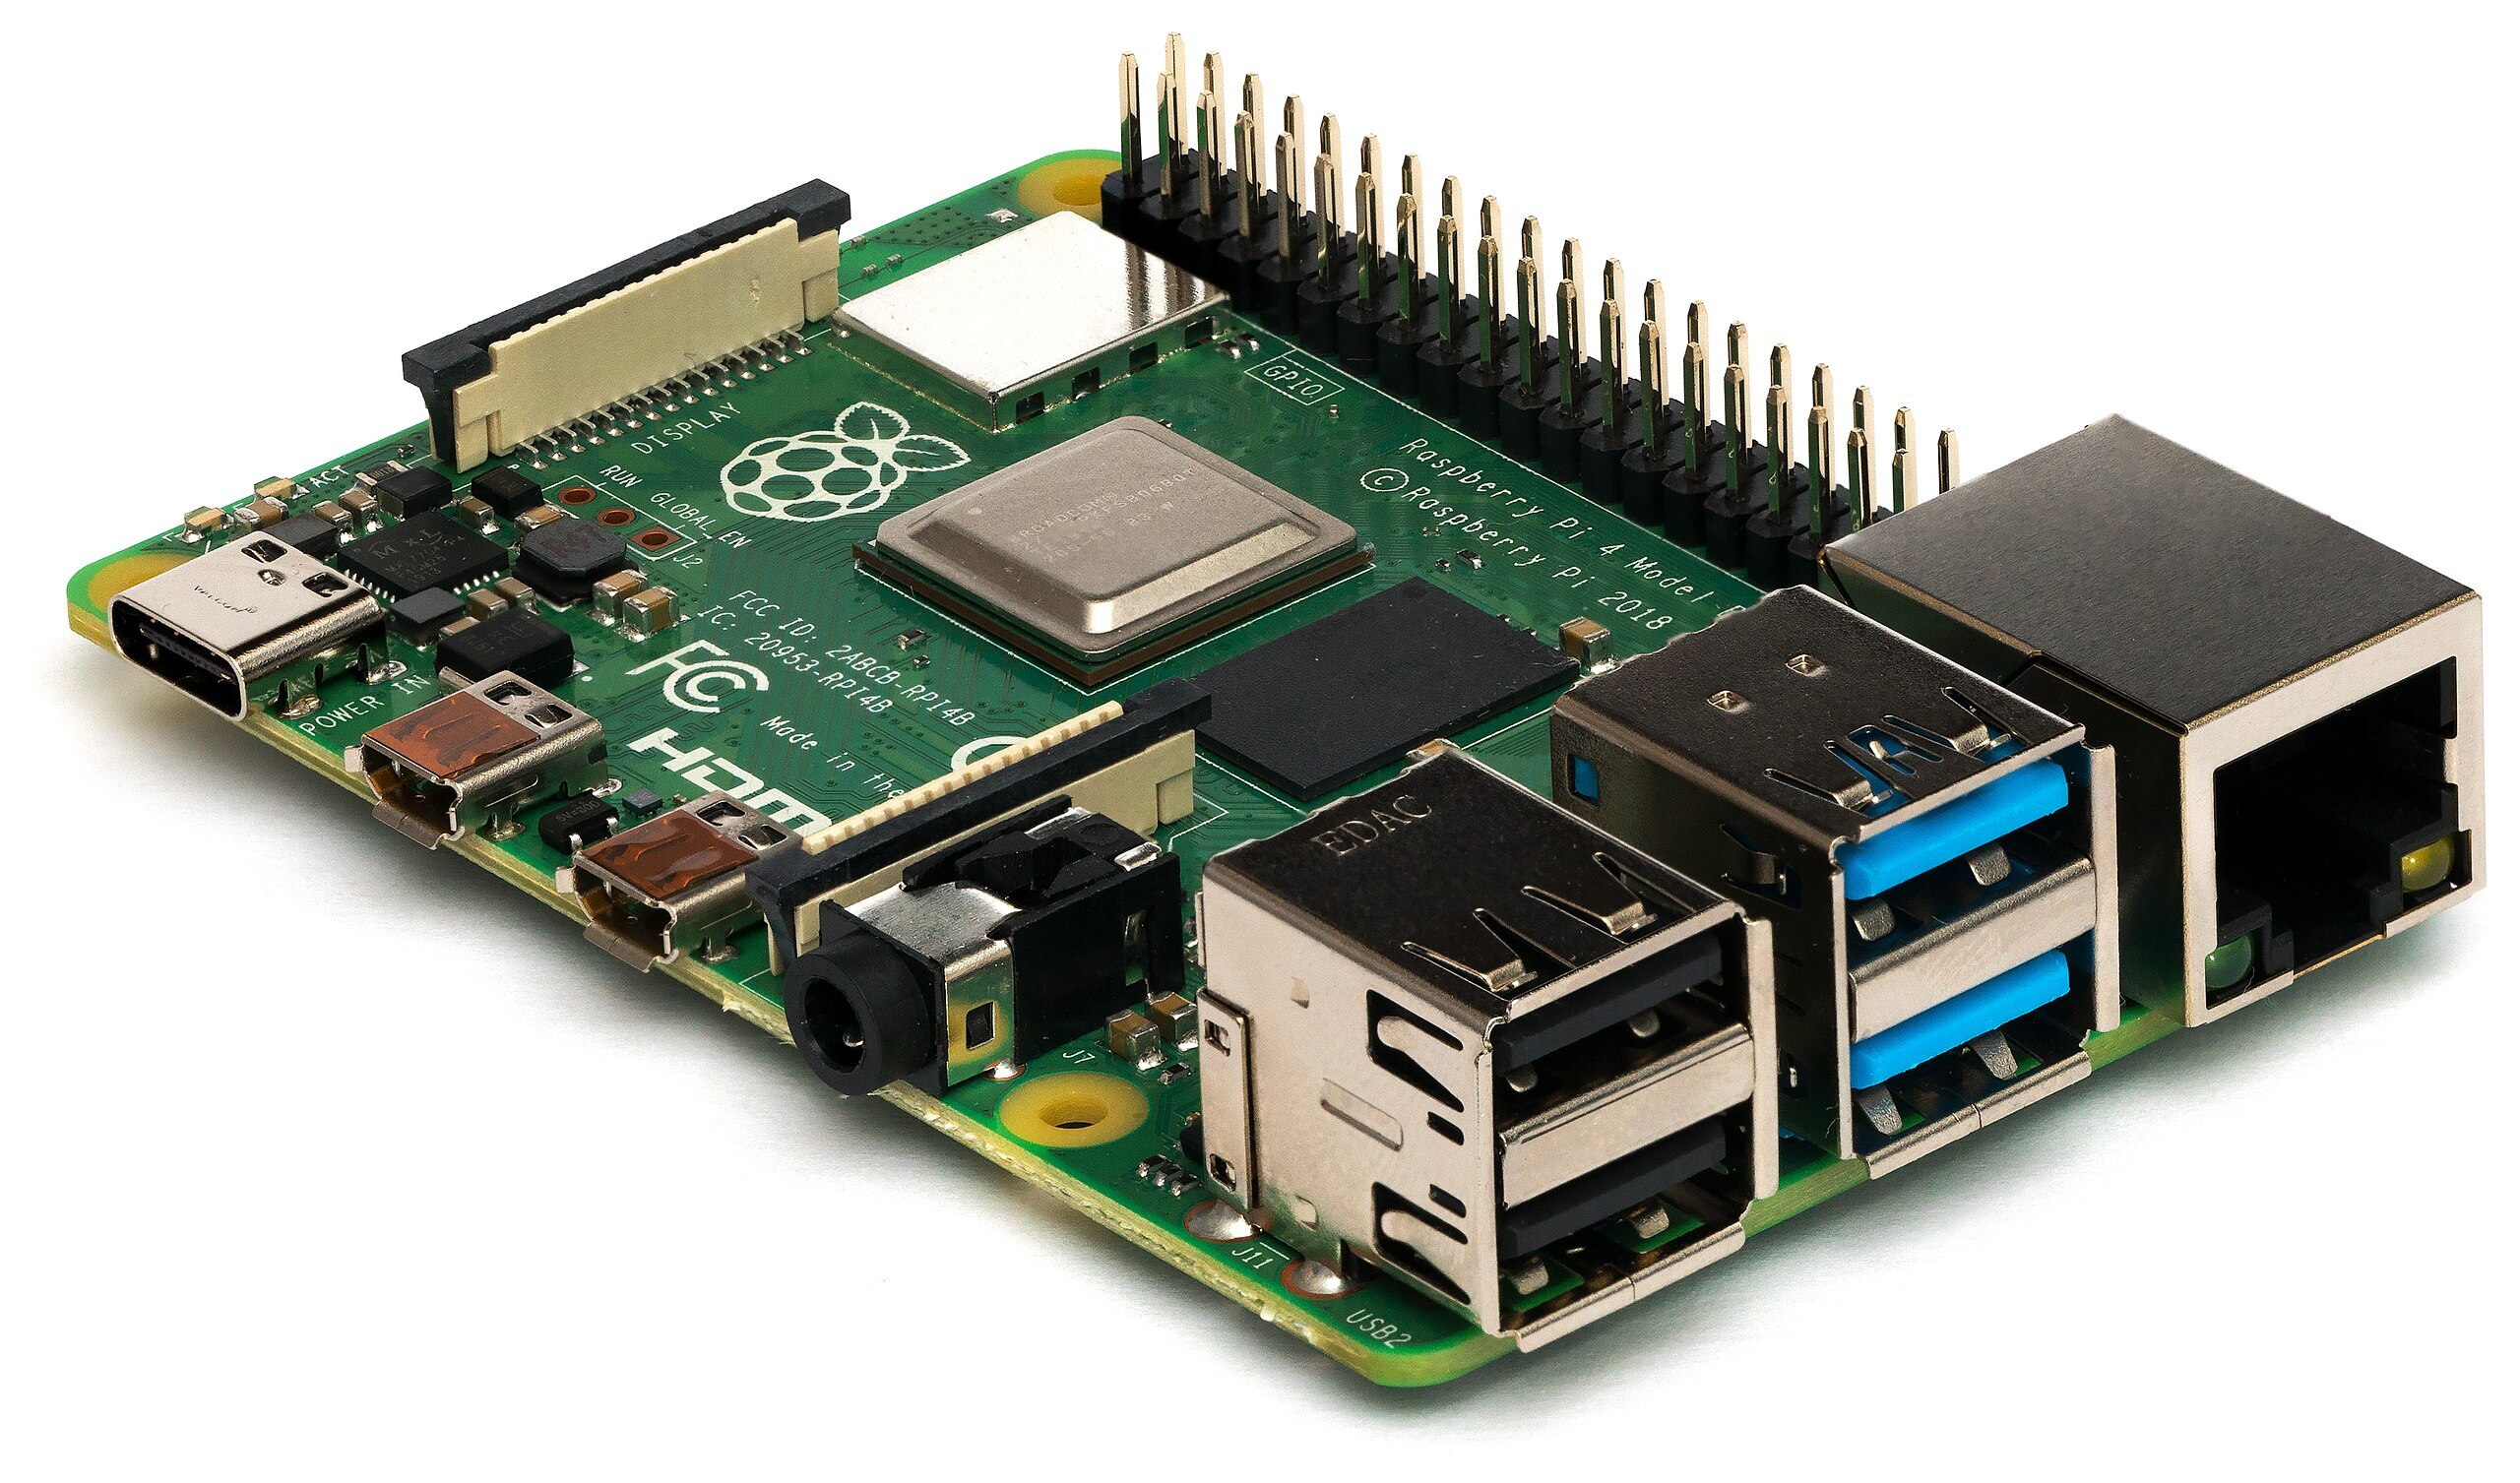
Недавняя кибератака на банк стала возможной благодаря использованию одноплатного компьютера Raspberry Pi, который злоумышленники подключили напрямую к сети банкоматов. Эта хитрая тактика предоставила хакерам неограниченный доступ к внутренним системам финансового учреждения. Первостепенной задачей нападающих было взломать сервер управления банкоматами и захватить контроль над защитным модулем, отвечающим за шифрование и хранение критически важных данных.
Группа, известная как UNC2891, уже с 2017 года осуществляет атаки на банковские системы и зарекомендовала себя как опасный противник. Используя сложное вредоносное программное обеспечение, которое затрудняло обнаружение, они продолжали развивать свои методы. В данном инциденте хакеры применили новый подход — смогли замаскировать вредоносный код под обычные системные процессы, что значительно усложняло его выявление.
Дополнительно, захватив почтовый сервер банка, злоумышленники смогли установить постоянную связь с Raspberry Pi через сервер мониторинга. К счастью, атака была замечена и предотвращена до того, как хакеры смогли завершить свои намерения.