Исследователь в области кибербезопасности Аонан Гуань выявил критическую уязвимость в технологии NLWeb от Microsoft, которая позволяет ИИ-агентам взаимодействовать с веб-сайтами от имени пользователя. Об этом сообщает издание Ferra.
Технология NLWeb представляет собой аналог HTML, адаптированный для искусственного интеллекта. Концепция была представлена Microsoft на конференции Build весной 2025 года и сейчас продвигается через экспериментальный режим Copilot в браузере Edge.
Как выяснилось, механизм обработки адресов NLWeb допускает доступ к конфиденциальным сведениям — от паролей до учётных данных — при неправильном вводе URL. Проблема затрагивает не только пользовательские данные, но и критичные токены, используемые ИИ-агентами.
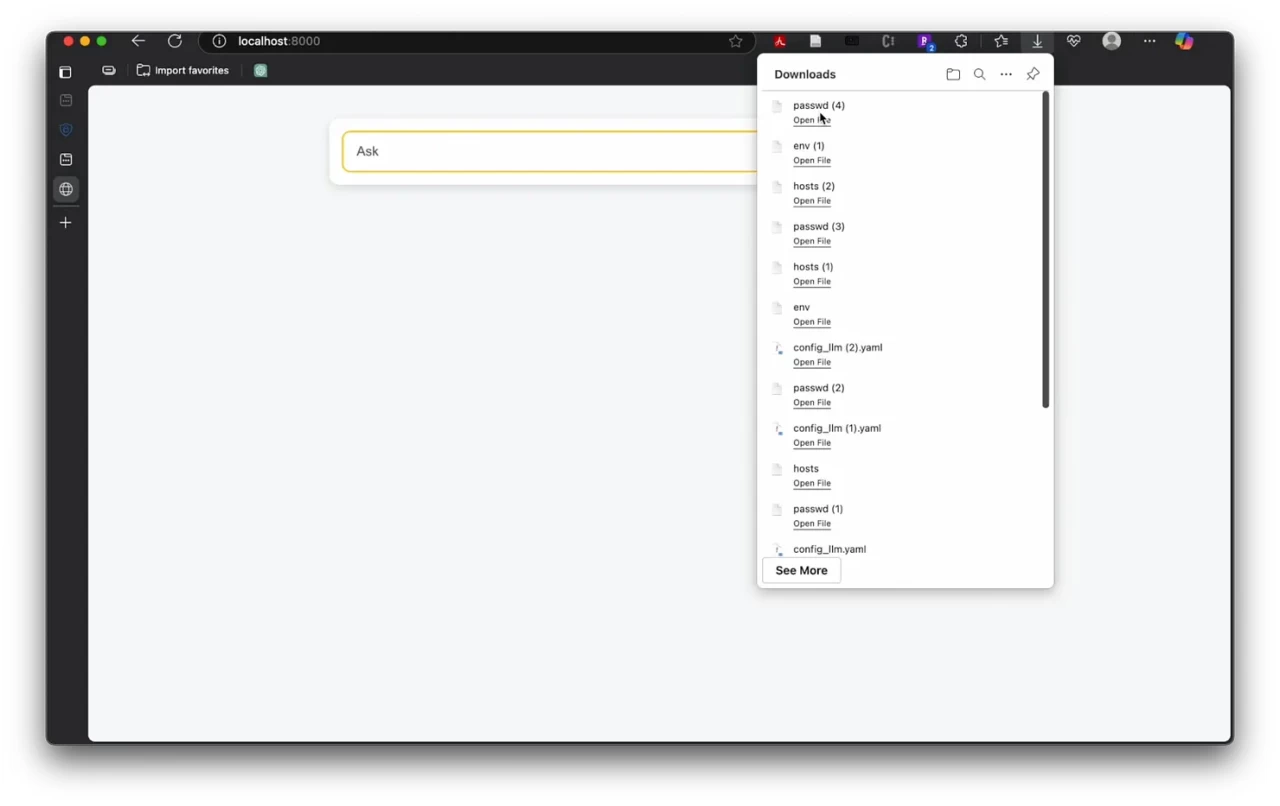
Гуань продемонстрировал возможность скачивания списка системных паролей и получения доступа к ключам для взаимодействия с ИИ-сервисами таких компаний, как Google и OpenAI. По его словам, злоумышленники, обладая соответствующими навыками, могли бы бесплатно и незаметно использовать вычислительную мощность дополнительных ИИ-серверов.
После уведомления Microsoft о выявленной уязвимости в Центре безопасности компании оперативно выпустили исправление, однако подробный отчёт о проблеме не публиковался.
Эксперт советует обычным пользователям не предпринимать ни каких действий. Он также отмечает, что стремительное развитие ИИ размывает границы между естественным языком и системными командами.
«NLWeb основан на интерпретации естественной речи, что стирает различие между пользовательским вводом и командами системы. В будущем злоумышленники смогут формулировать фразы, которые агент превратит в ссылки на вредоносные файлы или инициирует опасные действия», — предупреждает Гуань.